
Spis treści
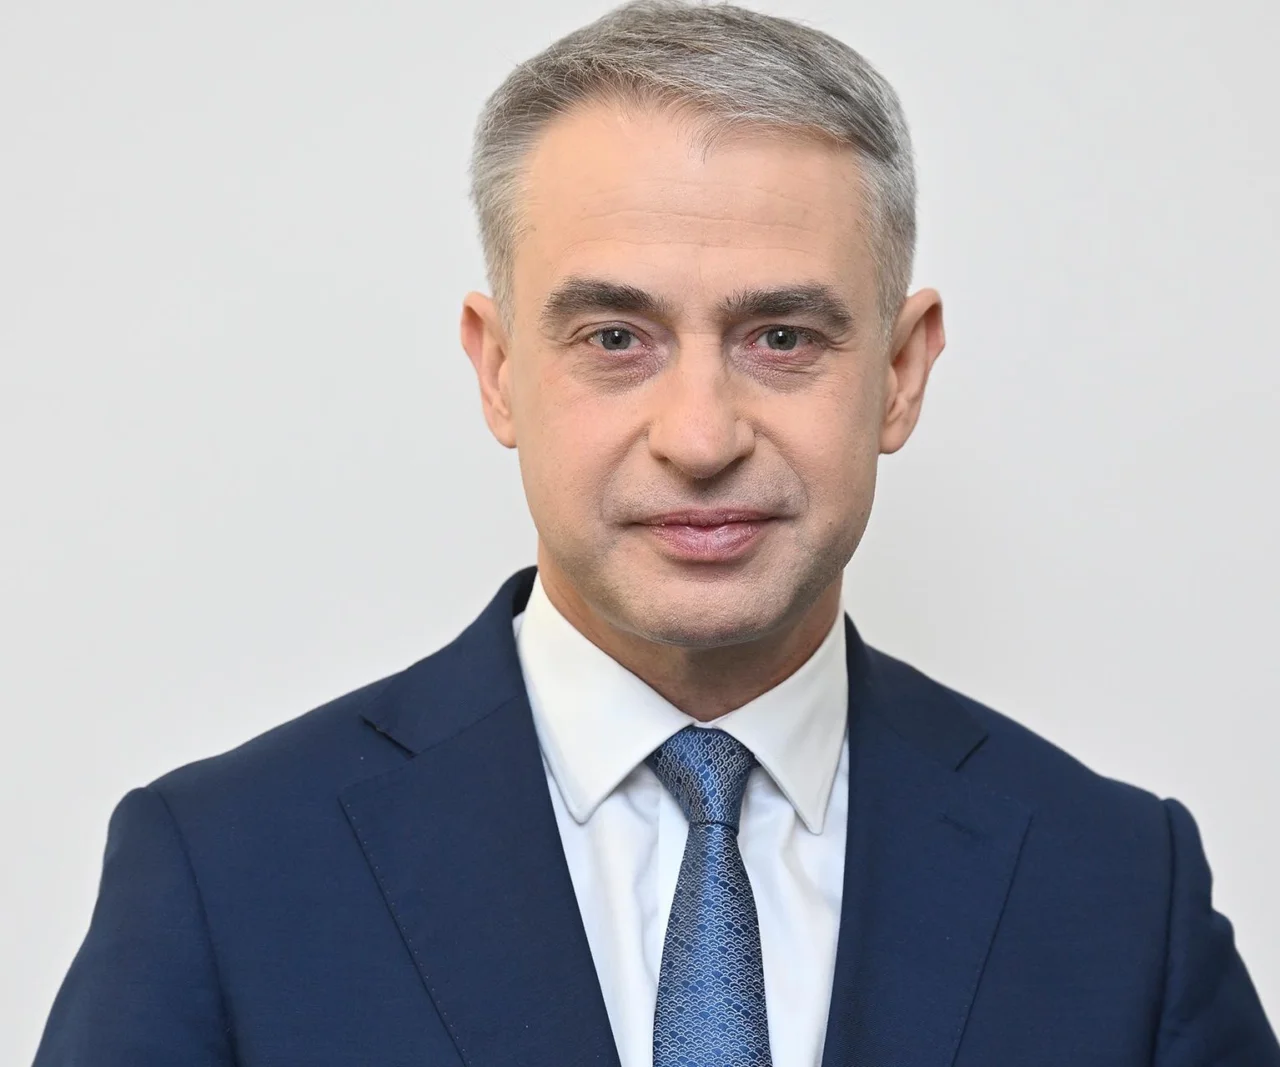
- Krzysztof Gawkowski ostrzega banki przed hakerami i sztuczną inteligencją
- Oszustwa na fałszywy głos i obraz. Nowe zagrożenie dla klientów banków
- Atak hakerski na bank może przyjść od strony zewnętrznego dostawcy
- Obowiązkowe testy cyberbezpieczeństwa w bankach. Chodzi o ochronę pieniędzy klientów
- Ministerstwo Cyfryzacji zapowiada kolejne rekomendacje dotyczące cyberbezpieczeństwa
Krzysztof Gawkowski ostrzega banki przed hakerami i sztuczną inteligencją
Sektor finansowy oraz banki muszą przygotować się na odpieranie coraz bardziej zaawansowanych ataków w sieci. W związku z tym Krzysztof Gawkowski jako Pełnomocnik Rządu ds. Cyberbezpieczeństwa opublikował we wtorek specjalne wytyczne skierowane do instytucji bankowych i podmiotów tworzących infrastrukturę rynków finansowych.
W powstanie tego dokumentu zaangażowało się Ministerstwo Cyfryzacji oraz Urząd Komisji Nadzoru Finansowego. W pracach uczestniczył również działający w sektorze finansowym zespół reagowania na incydenty bezpieczeństwa komputerowego, znany jako CSIRT KNF.
Liczący 15 stron raport zawiera wskazówki pozwalające bankom zminimalizować ryzyko kradzieży danych, utraty środków oraz przerw w działaniu usług. Autorzy opracowania położyli duży nacisk na kwestię sztucznej inteligencji. Instytucje finansowe muszą wziąć pod uwagę w swoich analizach fakt, że hakerzy mogą używać technologii AI do automatyzacji swoich ataków.
Takie ostrzeżenie ma kluczowe znaczenie, ponieważ zaawansowane narzędzia technologiczne ułatwiają cyberprzestępcom planowanie oszustw i pozwalają na prowadzenie nielegalnych działań na znacznie szerszą skalę.
Oszustwa na fałszywy głos i obraz. Nowe zagrożenie dla klientów banków
Kluczowym punktem opublikowanych wytycznych jest zaostrzenie procesów potwierdzania tożsamości klientów. Instytucje finansowe mają obowiązek opracować dokładne procedury weryfikacji dyspozycji składanych nie tylko w placówkach czy przez internet, ale także tych autoryzowanych za pomocą głosu oraz obrazu.
Banki muszą zachować najwyższą czujność zwłaszcza podczas realizacji transakcji finansowych, modyfikacji danych osobowych oraz w sytuacjach, gdy dochodzi do udostępniania poufnych informacji.
Takie podejście jest w pełni uzasadnione, gdyż dynamiczny rozwój sztucznej inteligencji pozwala na coraz łatwiejsze generowanie materiałów podrabiających głos oraz wizerunek wybranej osoby. Cyberprzestępcy mogą użyć tych metod do podszycia się pod właściciela rachunku, aby w ten sposób przejąć jego oszczędności.
Nowe wytyczne kładą także nacisk na zabezpieczenie samych rachunków bankowych i wychwytywanie podejrzanych operacji, co ma zapobiegać przejmowaniu kontroli nad bankowością elektroniczną przez niepowołane osoby.
Atak hakerski na bank może przyjść od strony zewnętrznego dostawcy
Resort cyfryzacji podkreśla, że niebezpieczeństwo nie zawsze wiąże się z bezpośrednim uderzeniem hakerów w infrastrukturę samego banku. Równie poważne zagrożenie może wynikać z działalności podmiotów zewnętrznych, które na co dzień współpracują z daną instytucją finansową.
Z tego powodu sektor bankowy musi dokładnie ocenić ryzyko związane z atakami na tak zwany łańcuch dostaw. W praktyce oznacza to konieczność skontrolowania nie tylko własnych zabezpieczeń, ale też powiązań z podwykonawcami i dostawcami.
Kluczowym zadaniem dla banków stanie się utrzymywanie bieżących spisów obejmujących usługi, dane, domeny oraz zewnętrznych dostawców i podwykonawców. Wszystkie te elementy należy przypisać do głównych funkcji firmy i zweryfikować, czy istniejące między nimi powiązania nie stworzą ryzyka wystąpienia poważnych awarii.
Opublikowany dokument wskazuje ponadto na konieczność ochrony przed awariami i włamaniami, a także zwraca uwagę na niebezpieczeństwo związane z kradzieżą danych oraz atakami typu DDoS i ransomware.
Obowiązkowe testy cyberbezpieczeństwa w bankach. Chodzi o ochronę pieniędzy klientów
Samo wdrożenie systemów ochronnych to za mało, dlatego podmioty finansowe muszą cyklicznie kontrolować skuteczność swoich procedur w praktyce. Banki powinny być również przygotowane na błyskawiczne wznowienie działania usług w sytuacji, gdy dojdzie do poważnego ataku hakerskiego lub awarii po stronie zewnętrznego dostawcy.
Przeprowadzane testy bezpieczeństwa mają obejmować między innymi weryfikację możliwości pobrania danych oraz zmiany danych uwierzytelniających. Banki muszą też przećwiczyć odcięcie integracji z zewnętrznymi systemami i włączenie trybu zastępczego.
Zalecono również organizację praktycznych ćwiczeń, które będą symulować różnorodne warianty ataków, w tym oszustwa finansowe i kradzież danych dostępowych. Istotnym elementem tych działań pozostaje ścisła wymiana informacji z zespołem CSIRT KNF, do którego należy zgłaszać wszelkie wykryte incydenty.
W sytuacji, gdy przeprowadzone próby ujawnią luki w zabezpieczeniach, dana instytucja finansowa będzie zobowiązana do stworzenia planu naprawczego. Taki dokument musi precyzować ramy czasowe, wyznaczać osoby odpowiedzialne za realizację poszczególnych zadań oraz określać metody weryfikacji, czy wykryte usterki zostały skutecznie wyeliminowane.
Ministerstwo Cyfryzacji zapowiada kolejne rekomendacje dotyczące cyberbezpieczeństwa
Opublikowane we wtorek wytyczne otwierają cały cykl zapowiadanych dokumentów poświęconych kwestiom cyberbezpieczeństwa. Resort cyfryzacji planuje w przyszłości przygotować analogiczne instrukcje dla pozostałych gałęzi gospodarki. Podstawą prawną do stworzenia obecnego opracowania są przepisy uchwalonej w 2018 roku ustawy o krajowym systemie cyberbezpieczeństwa.
Gra toczy się o wysoką stawkę, ponieważ nasze życie i finanse w coraz większym stopniu funkcjonują w sieci. Jednocześnie hakerzy nieustannie szukają nowych metod na wykorzystanie zaawansowanych technologii przeciwko instytucjom oraz ich klientom, dlatego banki muszą teraz udowodnić swoją gotowość na odparcie tych zagrożeń.