Spis treści
Zdarzenie miało miejsce w nocy z niedzieli na poniedziałek, o czym poinformował francuski tygodnik „Le Canard enchaîné”. Celem hakerów padła firma Coolworld, która dostarcza sprzęt chłodniczy dla Établissement français du sang (EFS). Jest to francuska instytucja publiczna odpowiadająca za pobór, przygotowanie i dystrybucję krwi oraz jej poszczególnych składników.
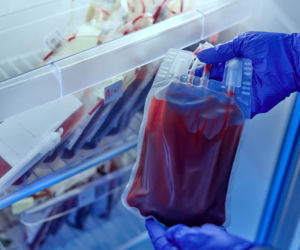
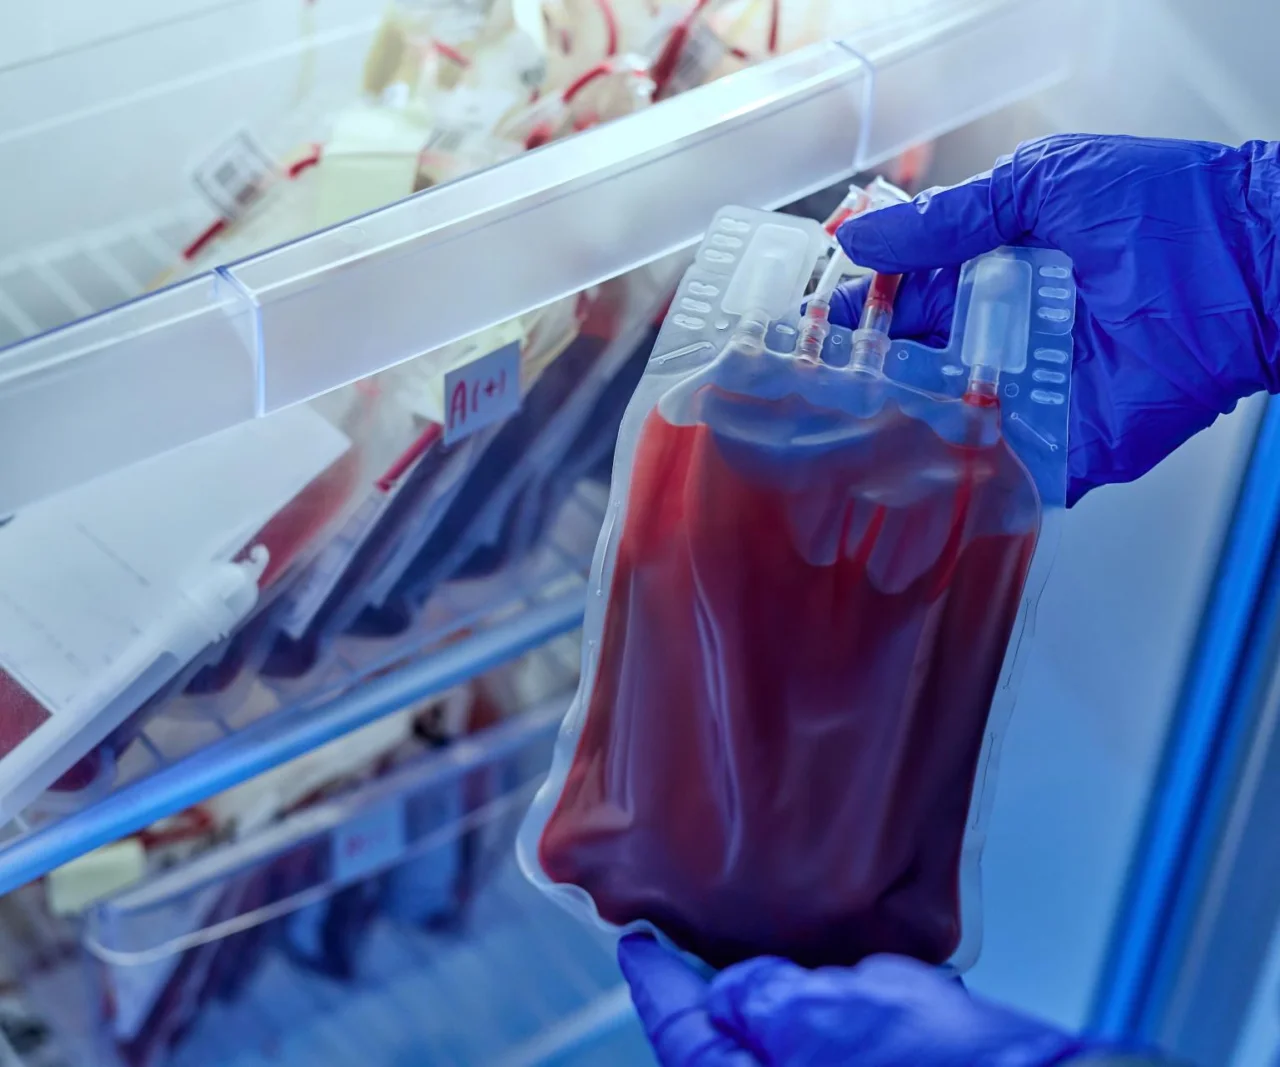
W wyniku cyberataku ucierpiały trzy magazyny należące do EFS, wliczając w to obiekt zlokalizowany we wschodniej Francji w regionie Burgundia-Franche-Comté. Wewnątrz zaatakowanych chłodni przechowywano próbki od dawców, a także zamrożone osocze wykorzystywane przy transfuzjach oraz wytwarzaniu leków. Ewentualne rozmrożenie tych zasobów sprawiłoby, że stałyby się one całkowicie bezużyteczne.
Cyberprzestępcy przejęli kontrolę nad systemami zarządzającymi chłodniami i zmodyfikowali ich parametry pracy. Maszyny, których zadaniem jest utrzymywanie temperatury na poziomie około minus 30 stopni Celsjusza, zostały przestawione przez sprawców na osiągnięcie aż 110 stopni.
Taka zmiana w systemie nie oznacza jednak, że urządzenia faktycznie nagrzały się do tak wysokiej wartości.
Cyberatak na francuskie magazyny EFS zatrzymany przez systemy alarmowe
Błyskawiczna interwencja pracowników pozwoliła uniknąć poważnych strat. Przedstawiciele EFS przekazali, że pełniący nocny dyżur technik dostrzegł rosnącą temperaturę w urządzeniach chłodniczych. Dzięki systemom monitoringu i alarmowania błyskawicznie wykryto awarię, a zagrożone zasoby odpowiednio zabezpieczono lub przełożono do sprawnych chłodni.
Nie stwierdzono żadnych konsekwencji zdrowotnych i nie utracono żadnych produktów krwiopochodnych – zapewniła EFS w komunikacie opublikowanym we wtorek wieczorem.
Z informacji przekazanych przez francuskie Ministerstwo Zdrowia wynika, że poza uratowaniem samych produktów odcięto także zdalny dostęp do przejętych maszyn. Resort zagwarantował również, że proces pobierania oraz dystrybucji krwi przebiega bez żadnych zakłóceń, a bezpieczeństwo pacjentów jest w pełni zachowane.
Okoliczności tego incydentu wyjaśniają obecnie Ministerstwo Zdrowia oraz ANSSI, czyli francuska krajowa agencja zajmująca się cyberbezpieczeństwem. W tym momencie tożsamość sprawców stojących za tym atakiem pozostaje nieznana.
Hakerzy atakują chłodnie w supermarketach w całej Europie
Wydarzenia te nałożyły się w czasie z nową serią ataków hakerskich wymierzonych w systemy chłodnicze europejskich sieci handlowych. Kolejna fala uderzeń ruszyła 2 listopada i dotknęła już co najmniej kilkanaście państw na kontynencie, w tym Polskę, Niemcy, Belgię, Holandię, Szwecję, Irlandię, Portugalię oraz Luksemburg.
Sprawcy łączyli się zdalnie ze sklepowymi zamrażarkami i lodówkami, po czym włączali funkcję rozmrażania lub podwyższali w nich temperaturę, co w niektórych placówkach doprowadziło do zepsucia towaru. W szwedzkich sklepach wybrane instalacje zaprogramowano na osiągnięcie nawet 50 stopni Celsjusza, a utrudnienia odnotowały między innymi sieci Intermarché, Carrefour, Delhaize, Coop oraz ICA.
W ciągu ostatnich tygodni jest to już drugie tego typu uderzenie. W połowie października podobny cyberatak sparaliżował we Francji około 700 supermarketów, generując straty finansowe liczone w milionach euro. Cyberprzestępcy użyli wówczas funkcji zdalnego dostępu do chłodni, wykorzystując luki w przestarzałym oprogramowaniu.
Problemy z chłodniami w sklepach Auchan i cyberataki w Polsce
Zakłócenia w pracy instalacji chłodniczych odnotowano także na terenie naszego kraju. Przedstawiciele sieci Auchan potwierdzili oficjalnie we wtorek, że w trzech marketach zlokalizowanych w Sosnowcu, Olsztynie oraz Częstochowie-Poczesnej wystąpiły problemy z systemami sterującymi chłodniami. Firma nie przyznała bezpośrednio, że padła ofiarą hakerów, jednak według ustaleń Radia ESKA Centralne Biuro Zwalczania Cyberprzestępczości odebrało formalne zgłoszenie o incydencie w Olsztynie.
Oprócz sytuacji związanej z siecią Auchan, kierujący zespołem CERT Polska Marcin Dudek poinformował o jednym udanym ataku hakerskim na sprzęt chłodniczy w naszym kraju. W tym przypadku właściciel uniknął strat dzięki odłączeniu maszyny od sieci i szybkiemu przełożeniu towaru do innej chłodni.
Ponadto specjaliści z CERT Polska namierzyli w sieci 140 instalacji chłodniczych, które są podłączone do internetu i mogą paść ofiarą hakerów. Do właścicieli tego sprzętu trafiły już odpowiednie ostrzeżenia oraz instrukcje dotyczące poprawy bezpieczeństwa, a po tej interwencji około 70 podmiotów zdecydowało się odciąć urządzenia od sieci.
Raport Forescout wskazuje na podatność chłodni w Polsce na cyberataki
Jak podaje dziennik „Rzeczpospolita”, opierając się na badaniach przeprowadzonych przez firmę Forescout, Polska plasuje się na piątym miejscu w skali świata pod kątem liczby niezabezpieczonych interfejsów chłodniczych. Na blisko 13 tysięcy takich zagrożonych systemów wykrytych na całym globie, ponad 6 procent działa właśnie w naszym kraju, a wyprzedzają nas jedynie Francja, Stany Zjednoczone, Hiszpania oraz Belgia.
Największe zagrożenie dotyczy głównie wiekowych instalacji przemysłowych, które mimo braku wsparcia i aktualizacji bezpieczeństwa wciąż są podłączone do internetu. Włamanie do pojedynczego panelu administracyjnego daje cyberprzestępcom możliwość zmiany ustawień w wielu zamrażarkach i lodówkach w tym samym czasie. Ryzyko nie ogranicza się wyłącznie do placówek handlowych, gdyż identyczne systemy pracują w zakładach produkcyjnych, magazynach oraz centrach logistycznych.
Specjaliści ds. bezpieczeństwa zwracają uwagę, że konsekwencje takich działań mogą być znacznie szersze niż tylko psucie żywności i mogą prowadzić również do poważnych przerw w łańcuchach dostaw.
Z analiz przygotowanych przez firmę Check Point wynika, że europejskie przedsiębiorstwa działające w branży usług oraz dóbr konsumpcyjnych odpierają aktualnie około 2200 ataków hakerskich każdego tygodnia. Oznacza to wzrost liczby takich niebezpiecznych incydentów aż o 43 procent w porównaniu z rokiem ubiegłym.