

Spis treści
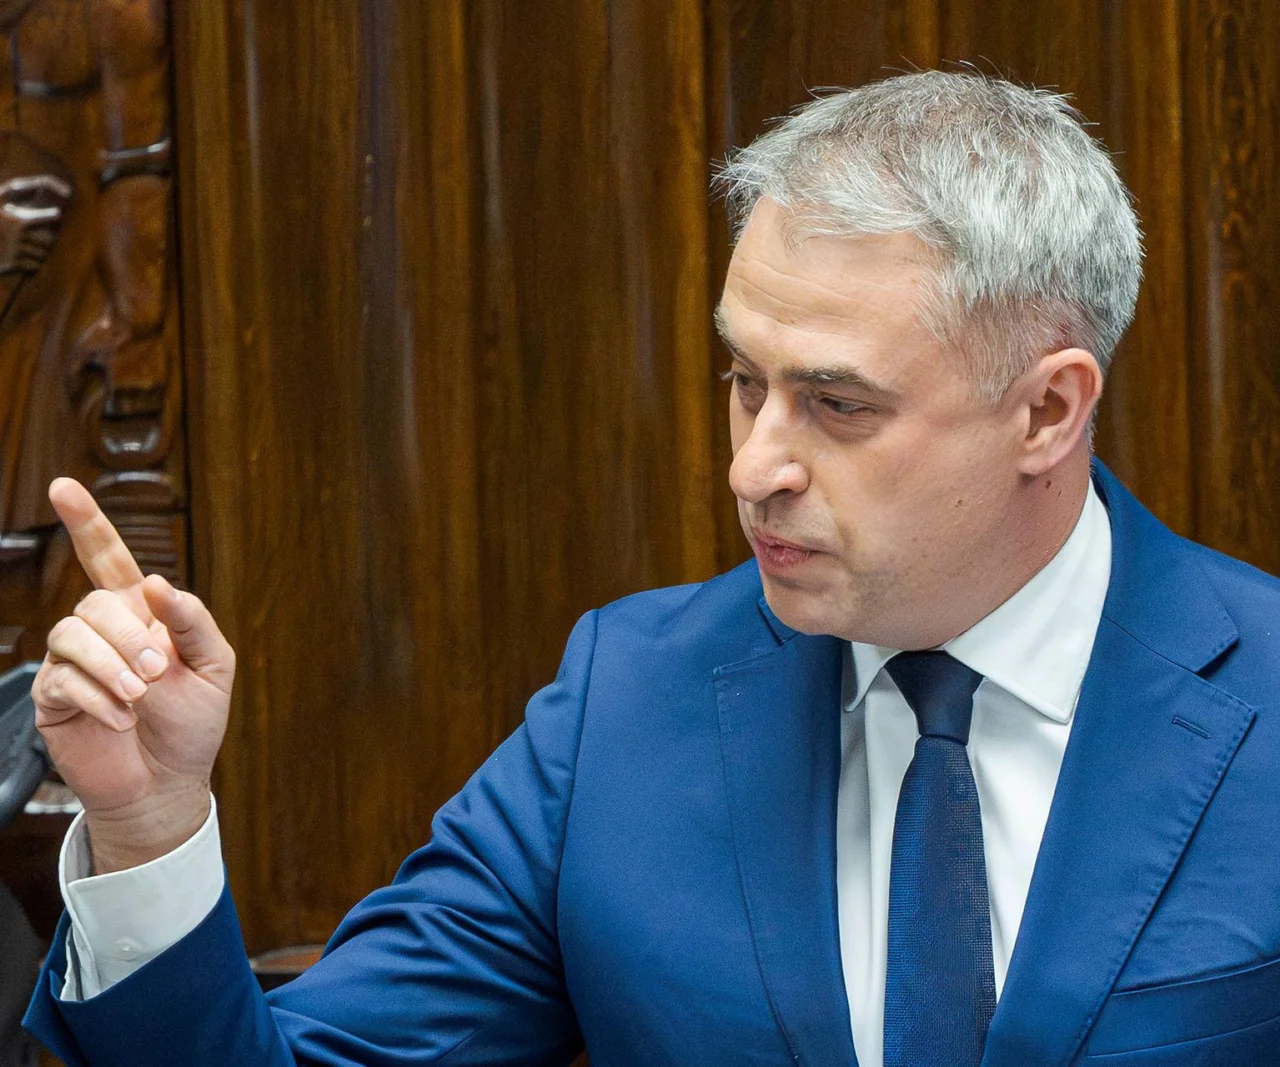
- Minister cyfryzacji Krzysztof Gawkowski zamyka dostęp do wybranych stron rządu
- Luka w PHP pozwala cyberprzestępcom na włamania do serwerów
- NASK ostrzega: Inne państwa również odcinają dostęp do portali
- Popularność języka PHP sprzyja cyberatakom na systemy WordPress
- Sztuczna inteligencja odkryła problem. Błędy analizowała firma Wiz
Minister cyfryzacji Krzysztof Gawkowski zamyka dostęp do wybranych stron rządu
Rządzący podeszli do tego niebezpieczeństwa niezwykle stanowczo. Szef resortu cyfryzacji Krzysztof Gawkowski przekazał opinii publicznej, że specjaliści odbyli już naradę w ramach Połączonego Centrum Operacyjnego Cyberbezpieczeństwa. Zespół opracował konkretną strategię reagowania, która natychmiast weszła w fazę realizacji.
Przedstawiciele Centralnego Ośrodka Informatyki podjęli decyzję o prewencyjnym odcięciu dostępu do witryn Biuletynu Informacji Publicznej, które funkcjonują w obrębie Systemu Scentralizowanego Dostępu do Informacji Publicznej (SSDIP). To właśnie to narzędzie służy państwowym urzędom do administrowania portalami BIP.
Szef ministerstwa cyfryzacji wyraźnie zaznaczył, że blokada dotyczy wyłącznie tych platform, które utrzymywane są pod domeną ssdip.bip.gov.pl. Taka interwencja absolutnie nie oznacza globalnego paraliżu wszystkich stron Biuletynu Informacji Publicznej na terytorium całego kraju.
Głównym zadaniem informatyków jest wdrożenie dodatkowych barier ochronnych i bezpieczne przywrócenie witryn do pełnego funkcjonowania. Krzysztof Gawkowski zapewnił, że obywatele będą otrzymywać najświeższe komunikaty dotyczące postępów w pracach naprawczych na bieżąco.
Luka w PHP pozwala cyberprzestępcom na włamania do serwerów
Specjalny komunikat alarmowy opublikował CERT Polska, czyli jednostka odpowiedzialna za neutralizowanie komputerowych zagrożeń. Zdaniem specjalistów odkryta wada stwarza hakerom okazję do zdalnego inicjowania dowolnych komend w systemie ofiary. Źródło kłopotów tkwi bezpośrednio w architekturze zarządzania pamięcią technologii PHP.
Niebezpieczeństwo obejmuje absolutnie wszystkie generacje oprogramowania PHP, począwszy od wersji 5.4 i wyżej. To z kolei oznacza, że widmo ataku krąży nad ogromną liczbą portali internetowych, których twórcy zaniechali regularnego odświeżania systemowych zabezpieczeń.
Fachowcy z branży IT podpowiadają, że najlepszą tarczą obronną pozostaje wdrożenie najnowszej, załatanej już wersji środowiska PHP. Jeżeli jednak administratorzy nie mogą wykonać szybkiego uaktualnienia, powinni natychmiast zaimplementować prowizoryczne rozwiązania izolacyjne, które szczegółowo opracował zespół CERT Polska.
Resort cyfryzacji wystosował pilny apel do wszystkich zarządców sieci. Jeżeli ktokolwiek zauważy cyfrowe ślady świadczące o próbie wykorzystania opisanej luki, musi bezzwłocznie powiadomić o tym fakcie ekspertów z CERT Polska.
NASK ostrzega: Inne państwa również odcinają dostęp do portali
Podobne środki ostrożności wdrożyły organy administracji publicznej w wielu innych krajach na terenie Europy. Prewencyjne blokady witryn uruchomiły między innymi rządy Francji, Niemiec, Finlandii, Belgii oraz Holandii. Taka strategia ma proste uzasadnienie: hakerzy nie są w stanie sforsować portalu, który fizycznie nie komunikuje się z siecią.
W proces ochrony polskich zasobów aktywnie włączyła się Państwowa Sieć Badawcza NASK. Członkowie grupy CSIRT NASK prowadzili konsultacje z urzędami i ostrzegali przed ryzykiem jeszcze przed oficjalnym wydaniem aktualizacji przez twórców PHP, rekomendując jednoczesne wygaszanie najbardziej narażonych na atak serwisów.
Jak oceniają analitycy z NASK, prawidłowe zaimplementowanie najświeższych łatek w zupełności wystarczy, aby uchronić infrastrukturę przed włamaniem. Tym samym informatycy nie muszą gasić kolejnych serwerów, pod warunkiem że ich administratorzy posiadają narzędzia do sprawnego wyeliminowania zidentyfikowanego błędu.
Znawcy tematu ostrzegają jednak przed możliwym zwrotem akcji w przyszłości. Jeżeli cyfrowi włamywacze wymyślą skuteczny mechanizm do masowego hakowania podatnych witryn, a informatycy nie zdążą z aktualizacjami, tymczasowe odcięcie zasilania dla danej strony będzie jedyną dostępną metodą ratunku.
Popularność języka PHP sprzyja cyberatakom na systemy WordPress
Technologia PHP stanowi fundamentalny język programowania powszechnie używany przy budowaniu portali internetowych. Jego główne zadanie polega na kreowaniu odpowiednich treści bezpośrednio na serwerze, a następnie błyskawicznym wysyłaniu gotowych paczek danych do przeglądarki internauty.
Oprogramowanie funkcjonuje w modelu open source i pozostaje całkowicie darmowe. Taka gigantyczna popularność powoduje, że pojedynczy błąd zagraża astronomicznej liczbie platform. Zgodnie ze statystykami przytoczonymi w dokumencie źródłowym, PHP napędza blisko 75 procent wszystkich stron w globalnej sieci, w których udało się rozpoznać zastosowany kod.
Na bazie tego konkretnego mechanizmu operuje między innymi popularny WordPress, który z kolei dźwiga na swoich barkach niemal 43 procent wszystkich adresów w internecie. Do tego potężnego grona należą sklepy online, osobiste blogi, serwisy informacyjne, strony korporacyjne oraz domeny urzędów państwowych.
Opisywany paraliż technologiczny dotknął również samą organizację Wikimedia. Ta znana na całym świecie fundacja opiekuje się powszechnie wykorzystywaną Wikipedią oraz szeregiem innych popularnych projektów cyfrowych.
Sztuczna inteligencja odkryła problem. Błędy analizowała firma Wiz
Uwagę badaczy zwraca również niecodzienna geneza odnalezienia samej luki w kodzie. Z upublicznionych raportów wynika, że błędy wyłapała dla ludzi sztuczna inteligencja. W gronie podmiotów, które najszybciej przeanalizowały problem, znalazła się korporacja Wiz, na co dzień zajmująca się bezpieczeństwem informatycznym.
Komentatorzy z branży technologicznej nazwali odnaleziony defekt jedną z najgroźniejszych dziur w historii informatyki. Przedstawiciele NASK głośno przypominają, że internetowi oszuści także potrafią używać zaawansowanych algorytmów sztucznej inteligencji w celu omijania systemowych zabezpieczeń.
Z tego powodu zarządcy serwerów pod żadnym pozorem nie mogą odkładać w czasie wgrywania najnowszych łatek. Jeżeli ktoś operuje na starszych wersjach PHP pozbawionych wsparcia, musi bezwzględnie wdrożyć zapasowe procedury ochronne. Brak takich możliwości oznacza konieczność natychmiastowego wyciągnięcia wtyczki z prądem i uśpienia witryny.
Państwowe urzędy w Polsce aktualnie realizują wyznaczone wcześniej strategie bezpieczeństwa. Głównym celem operacji pozostaje zabezpieczenie dziurawych sieci przed atakiem ze strony cyberprzestępców, zanim ci zdążą przeprowadzić skuteczną inwazję.