Spis treści
Francja wskazuje sprawcę cyberataku na sklepy w Europie
Władze w Paryżu są pewne co do tożsamości sprawców ostatniego sabotażu. Jak podaje agencja Bloomberg, szef francuskiego MSZ Jean-Noël Barrot otwarcie obarczył Islamską Gwardię Rewolucyjną Iranu winą za serię cyberataków, które uderzyły w supermarkety w kilku europejskich państwach.
Tak otwarte i bezpośrednie oskarżenie obcego państwa przez oficjalne czynniki rządowe o przeprowadzenie operacji hakerskiej zdarza się niezwykle rzadko.
Szef francuskiej dyplomacji zaznaczył, że ten wrogi akt bezpośrednio „zagraża interesom narodowym i bezpieczeństwu obywateli Francji”.
Odpowiedzialność za ten atak spoczywa na Islamskiej Gwardii Rewolucyjnej Iranu — powiedział Jean-Noël Barrot
Francja zapowiada sankcje wobec Iranu za atak hakerski
Paryż zamierza odpowiedzieć na te działania błyskawicznie i surowo. Podczas szczytu szefów dyplomacji grupy G7 minister Barrot ogłosił plan wdrożenia zdecydowanych środków odwetowych. Francuski resort spraw zagranicznych wezwał już na dywanik irańskiego ambasadora, a rząd zabiega o nałożenie unijnych sankcji na wszystkich sprawców zaangażowanych w ten proceder.
Podejmiemy wszelkie inne proporcjonalne i niezbędne środki, aby zareagować na ten atak i zniechęcić tych, którzy chcieliby go powtórzyć — dodał minister.
Śledztwo w tej sprawie prowadzi już prokuratura w Paryżu. Eksperci odkryli sposób działania typowy dla irańskich hakerów, a głównym dowodem okazały się ślady języka farsi w kodzie oraz adresy IP prowadzące bezpośrednio do Iranu. Prokuratorzy zawnioskowali do sądu o zwiększenie uprawnień śledczych oraz o wydanie nakazów aresztowania dowódcy powiązanej z Gwardią Rewolucyjną jednostki cybernetycznej i jego dwóch zastępców.
Francuskie władze otwarcie deklarują, że Iran poniesie dotkliwe konsekwencje ataku hakerskiego, włącznie z sankcjami na szczeblu unijnym. Rząd w Teheranie dotychczas nie odniósł się do tych zarzutów.
Sieć E.Leclerc w Polsce odcina sklepowe lodówki od internetu
W odpowiedzi na zagrożenie francuska sieć E.Leclerc nakazała odcięcie urządzeń chłodniczych od otwartego internetu, co dotyczy również placówek w Polsce. Sprzęt ma funkcjonować bez zewnętrznego połączenia sieciowego aż do momentu wdrożenia nowych systemów bezpieczeństwa, które pozwolą na zdalny dostęp jedynie autoryzowanym serwisantom i pracownikom.
Firma rozbudowuje również system całodobowego monitorowania zagrożeń w sieci, który ma błyskawicznie wykrywać próby ataków hakerskich i umożliwiać natychmiastową reakcję. Te kroki wpisują się w szerszy plan unowocześniania zaplecza IT oraz dostosowywania standardów ochrony do unijnej dyrektywy NIS2.
Ostatnie wydarzenia w Europie pokazują, że cyberbezpieczeństwo nie jest już wyłącznie kwestią ochrony danych czy systemów informatycznych. Coraz częściej dotyczy infrastruktury, od której zależy codzienne funkcjonowanie sklepów. Nawet pozornie niewielkie zaniedbanie może mieć konsekwencje wykraczające daleko poza obszar IT – podkreśla Jarosław Prystupa, ekspert ds. IT i cyberbezpieczeństwa w E.Leclerc Polska.
Atak hakerski na lodówki w europejskich i polskich sklepach
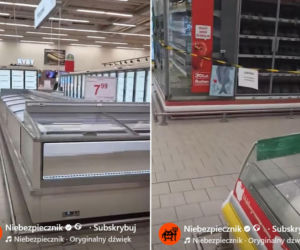
Pierwsze uderzenie nastąpiło na przełomie października i listopada 2026 roku. Załogi setek wielkopowierzchniowych sklepów w Belgii, Szwecji, Holandii oraz we Francji dostrzegły wówczas nagły wzrost temperatury w chłodziarkach i zamrażarkach. Wkrótce wyszło na jaw, że przyczyną nie była zwykła usterka, lecz zorganizowany cyberatak na systemy zarządzające chłodniami. Analogiczne zdarzenie odnotowano również w Polsce w jednym z marketów sieci Auchan.
Konsekwencje sabotażu okazały się bardzo dotkliwe. Przez przestoje w chłodzeniu setki sklepów musiały zutylizować tony żywności, co udowadnia, że atak na lodówki bezpośrednio zagraża bezpieczeństwu żywnościowemu, wykraczając daleko poza zwykłe problemy techniczne. Dotknięte atakiem sieci handlowe poniosły z tego tytułu gigantyczne straty finansowe.