Spis treści
Atak hakerów na francuskie i holenderskie supermarkety. Co się stało?
Na światło dzienne wychodzą nowe fakty dotyczące wyjątkowo nietypowego incydentu w cyberprzestrzeni. Uderzenie rozpoczęło się w Holandii, uderzając w największą tamtejszą sieć marketów Albert Heijn. Niespodziewanie wstrzymano dostawy zamówień online, a wybrane centra logistyczne przestały funkcjonować. Rezultatem były pustki na sklepowych półkach.
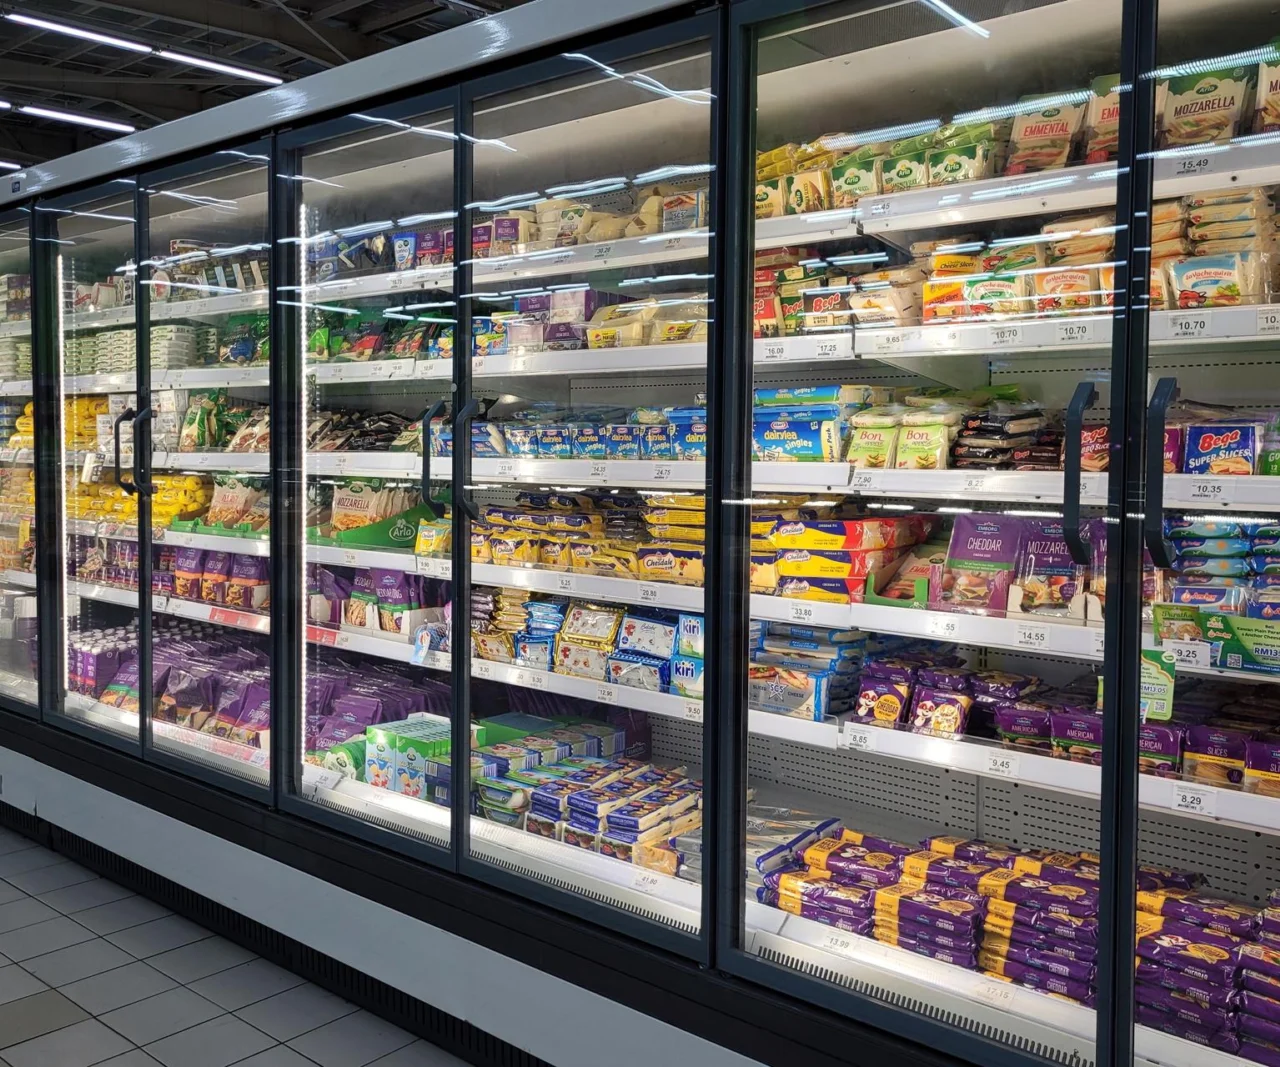
Następnie problem uderzył w rynek francuski, gdzie zaatakowano setki placówek, w tym tak znanych gigantów jak Carrefour czy Intermarche. Złoczyńcy poszli o krok dalej, uzyskując bezpośredni dostęp do systemów zarządzających temperaturą w chłodniach. Przestawienie parametrów w zamrażarkach i lodówkach doprowadziło do masowych strat świeżych produktów spożywczych. Szef francuskiego resortu gospodarki Roland Lescure wprost ocenił, że uderzenie w sieci handlowe godzi w fundamenty krajowego bezpieczeństwa żywnościowego.
Służby we Francji i Holandii prowadzą obecnie postępowania, aby namierzyć winnych tej sytuacji.
Według informacji przekazanych przez agencję Reuters, oprogramowanie zainstalowane w sieciach marketów było już przestarzałe. Koncern Danfoss potwierdził, że spora część urządzeń dotarła do końca swojego cyklu życia i z tego powodu nie otrzymuje poprawek i aktualizacji w zakresie cyberbezpieczeństwa. Inaczej mówiąc: podatność była powszechnie znana, jednak zignorowano potrzebę jej usunięcia. Incydent to wyraźny sygnał, że ochrona systemów to ciągły obowiązek polegający na monitorowaniu i weryfikowaniu zabezpieczeń, a nie jednorazowa inwestycja. Zaniedbania w tym obszarze mogą doprowadzić do pustek również na półkach krajowych marketów.
Sabotaż jako element wojny hybrydowej? Głos zabierają analitycy
Mimo że politycy na razie ostrożnie podchodzą do powiązań między obydwoma krajami, analitycy ostrzegają, że incydenty mogą być elementem znacznie poważniejszej operacji. Ekspert ds. bezpieczeństwa w sieci z Politechniki Krakowskiej, profesor Piotr Małka uważa, że za paraliżem sieci handlowych w Europie Zachodniej mogły stać zagraniczne wywiady.
Jest moim zdaniem kwestią czasu, że takie potwierdzenie się pojawi
– zaznaczył profesor Piotr Małka, rozmawiając z Polską Agencją Prasową. Twierdzi, że po atakach na infrastrukturę kluczową taką jak gazownictwo, prąd czy systemy grzewcze w Europie, teraz hakerzy wzięli na celownik zaopatrzenie w żywność. Jest to kolejny punkt zapalny wojny hybrydowej toczonej przez państwa Wschodu z zachodnią częścią kontynentu.
Ekspert z formy DC9 Cyber specjalizującej się w reagowaniu na incydenty komputerowe, Maciej Jan Broniarz także ocenia, że tego typu działanie raczej nie było efektem zwykłych przepychanek biznesowych między korporacjami. Jego zdaniem o wiele bardziej prawdopodobne jest to, że cyberatak był zaplanowaną akcją sabotażową zleconą przez zagraniczny rząd, albo motywowany był chęcią pozyskania potężnych zysków finansowych z okupów.
Dostosowanie polskich firm do dyrektywy NIS2. Czy jest bezpiecznie?
Polska Agencja Prasowa dowiaduje się, że CSIRT NASK, będący krajowym zespołem reagowania na ataki sieciowe, dotychczas nie odnotował w Polsce podejrzanych aktywności. Analitycy nie ukrywają jednak, że nie można spoczywać na laurach, a rodzime podmioty powinny z należytą powagą podchodzić do swoich prawnych powinności z zakresu cyfryzacji.
Broniarz wskazuje przy tym na gotowe wytyczne technologiczne stworzone m.in. przez CIS i NIST z USA. Tłumaczy również, że regulacje europejskiej dyrektywy NIS2 wymagają od firm prowadzenia rzetelnych zabezpieczeń oraz obowiązku informowania zespołu CSIRT NASK o anomaliach w przeciągu zaledwie 24 godzin.
Z kolei profesor Małka zwraca uwagę na błędy popełniane przez przemysł żywnościowy. Firmy przeważnie skupiają się na zabezpieczeniach baz danych i serwerów wewnętrznych (IT), całkowicie pomijając systemy z rodziny OT, odpowiadające bezpośrednio za produkcję towarów na taśmach oraz procesy dystrybucji.