Spis treści
Szok we francuskich marketach. Lodówki nagle zaczęły grzać
Pracownicy francuskich marketów przeżyli prawdziwy szok. O poranku zamiast normalnie funkcjonujących urządzeń chłodniczych zastali sytuację przypominającą sceny z filmów science fiction. Jak podaje portal wnp.pl, w nocy z 10 na 11 października przeprowadzono potężny cyberatak na placówki handlowe dwóch znanych sieci. Problem dotknął około 150 sklepów Intermarche należących do Grupy Muszkieterów oraz prawie 100 punktów Cooperative U.
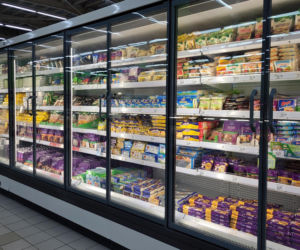
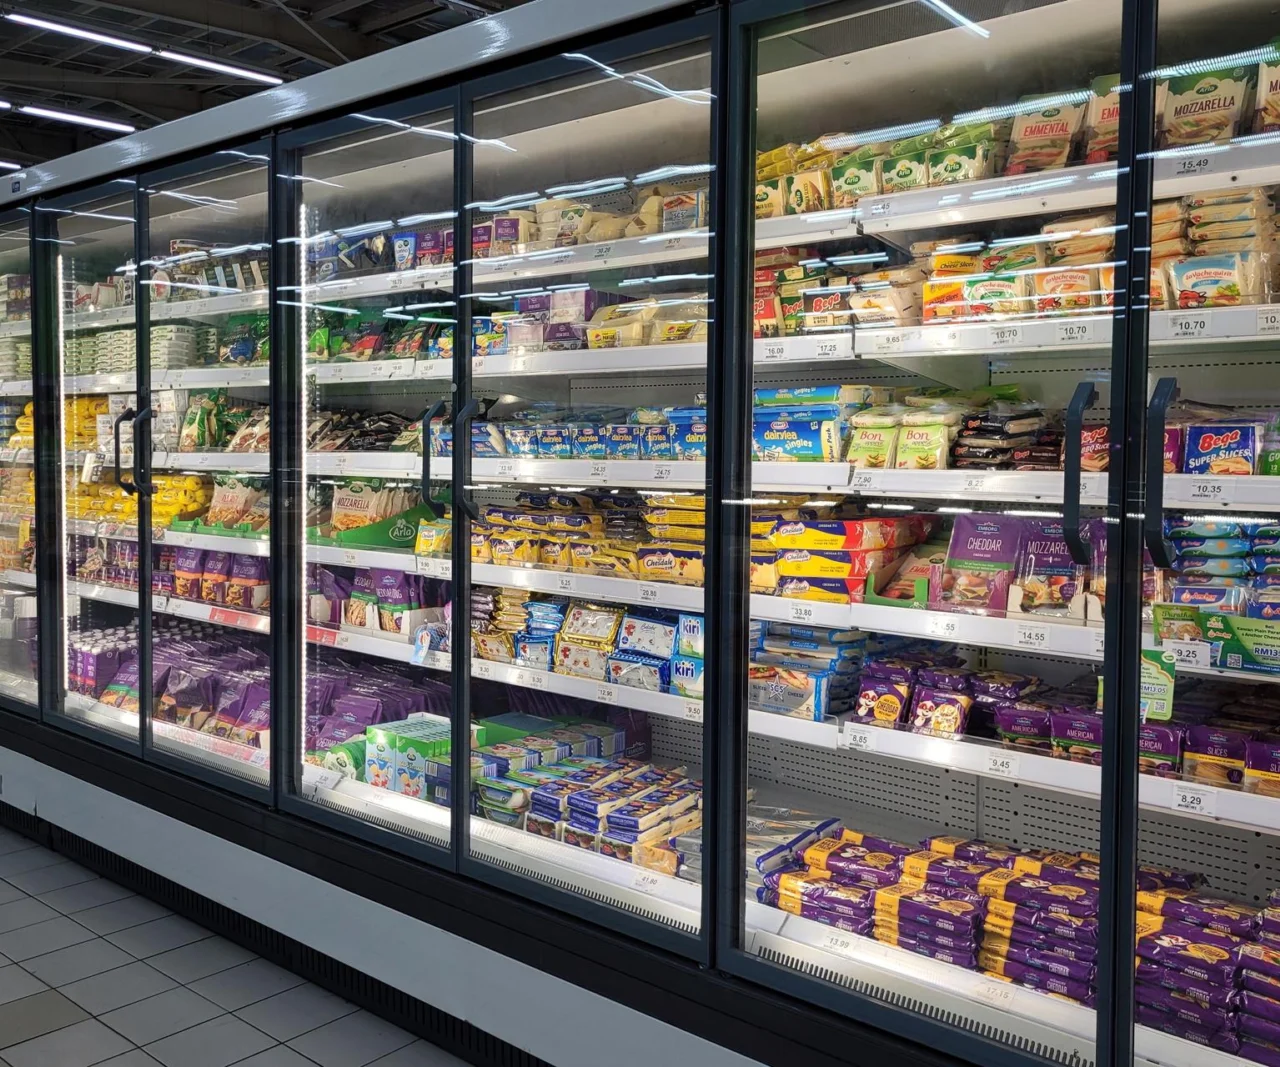
Urządzenia chłodnicze zamiast obniżać temperaturę, zaczęły ją gwałtownie podnosić. W zamrażarkach i lodówkach termometry wskazywały od 36 do nawet 50 stopni Celsjusza. Spowodowało to zepsucie się setek ton żywności, która natychmiast trafiła do wyrzucenia.
Hakerzy przejęli systemy chłodnicze. Jak do tego doszło?
Nowoczesne lodówki w sklepach wielkopowierzchniowych działają w oparciu o zaawansowane systemy centralnego sterowania. To właśnie to oprogramowanie daje możliwość regulacji temperatury, wilgotności oraz procesów rozmrażania w wielu urządzeniach na raz. Niestety, taka struktura stwarza również idealne warunki do przeprowadzenia ataku hakerskiego.
Francuskie markety korzystały z technologii duńskiego giganta, firmy Danfoss, specjalizującej się w rozwiązaniach chłodniczych i klimatyzacyjnych. Przestępcy włamali się do systemu, przejmując nad nim pełną kontrolę, bez fizycznego niszczenia sprzętu.
Zamiast komendy chłodzenia, intruzi wysłali do systemu polecenie uruchomienia grzałek. Skutki tej operacji okazały się katastrofalne dla właścicieli sklepów.
Milionowe straty po ataku. Kto pokryje koszty zniszczonej żywności?
Wizerunkowe i finansowe konsekwencje ataku są przytłaczające. Pojedynczy sklep mógł stracić nawet 50 tysięcy euro. Biorąc pod uwagę fakt, że atak dotknął około 250 placówek, łączne straty wycenia się na ponad 10 milionów euro. Właściciele zniszczonego towaru będą zapewne starali się odzyskać pieniądze z ubezpieczeń.
Zarówno firma Danfoss, jak i przedstawiciele poszkodowanych sieci handlowych nie odnieśli się publicznie do tych wydarzeń. Nie jest również jasne, czy sprawcy ataku domagali się okupu za przywrócenie dostępu do systemów. Ta informacja jest niezwykle ważna w kontekście ustalenia celów ataku.
Ten bezprecedensowy przypadek uświadamia, jak delikatna i podatna na ataki jest współczesna, podłączona do sieci infrastruktura. Fizyczne zniszczenia wywołane w wirtualnym świecie stają się coraz bardziej realne.